Supply-Chain-Angriffe auf AI-Modelle und Package-Repositories eskalieren
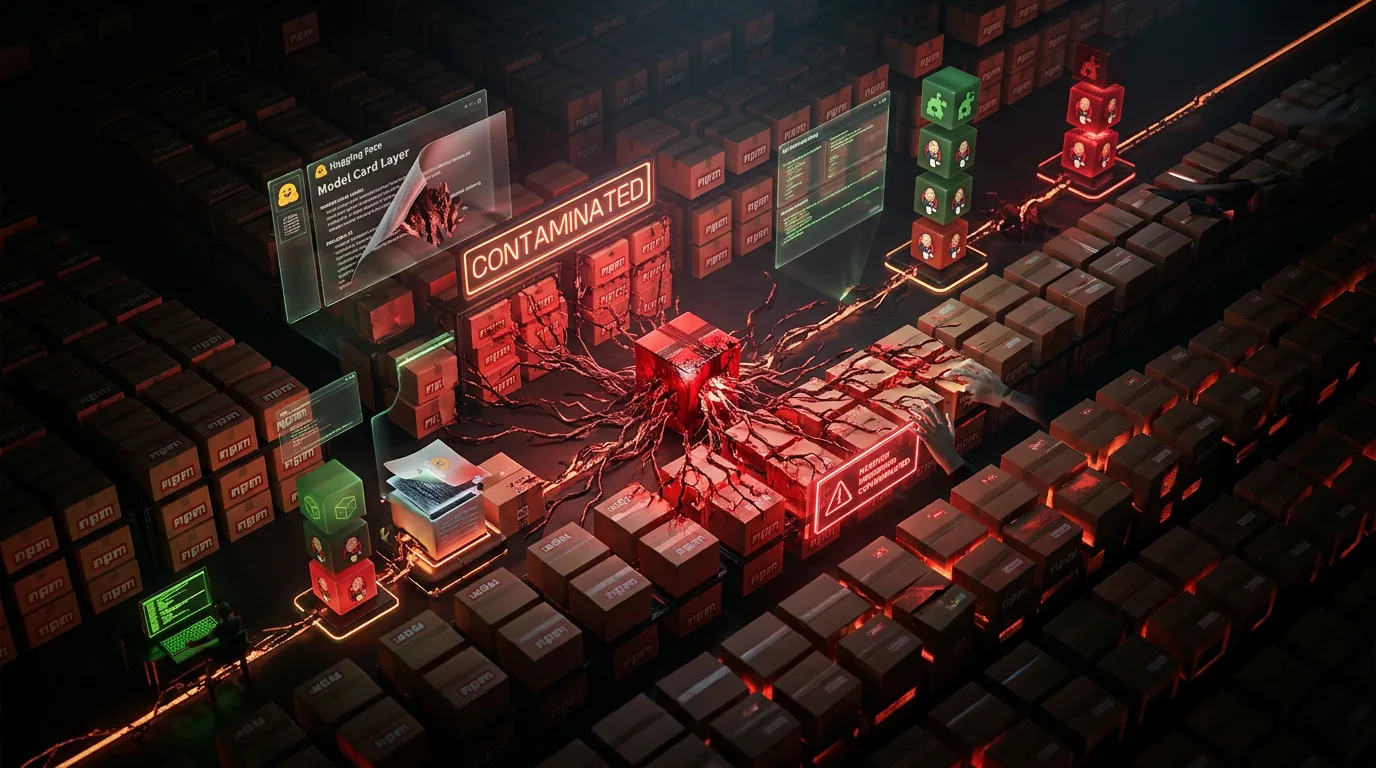
Supply-Chain-Angriffe auf Entwickler-Ökosysteme haben sich massiv ausgeweitet. Laut Dark Reading können einzelne Dateien in Hugging-Face-Modellen — etwa Tokenizer-Bibliotheken — manipuliert werden, um Model-Outputs zu kapern und Daten auszuleiten. Parallel meldet Bleeping Computer, dass die Hackergruppe TeamPCP über 400 malicious Package-Versionen auf npm und PyPI verteilt hat, darunter kompromittierte TanStack-, Mistral-AI- und UiPath-Abhängigkeiten. Das Open-OSS/privacy-filter-Repository auf Hugging Face wurde über 240.000 Mal heruntergeladen, bevor es als Infostealer-Disguise erkannt wurde. Die Angriffswelle wird als "Mini Shai-Hulud" oder "Shai-Hulud-Kampagne" bezeichnet und nutzt selbstreplizierende Würmer, die Credentials stehlen und sich über Abhängigkeitsketten verbreiten.
Für den deutschsprachigen Mittelstand bedeutet das erhebliche Risiken. Viele Teams nutzen Hugging-Face-Modelle direkt in Produktionsumgebungen — eine manipulierte Tokenizer-Datei könnte unbemerkt PII oder Geschäftsdaten exfiltrieren. Auch npm- und PyPI-Abhängigkeiten sind in KI-Projekten Standard: Machine-Learning-Pipelines, Datenverarbeitung und Deployment-Tools basieren oft auf diesen Repositories. Unter DSGVO ist jeder Datenleak meldepflichtig innerhalb von 72 Stunden. Die besondere Gefahr: Credential-Stealer ermöglichen Lateral Movement — ein kompromittiertes Dev-Tool öffnet Zugang zu Git-Repos, Deployment-Systemen und Cloud-Credentials. Firmen ohne Supply-Chain-Monitoring werden diese Kompromittierungen Tage oder Wochen später bemerken.
Entwicklungsteams sollten sofort ihre Dependency-Trees auf verdächtige Versionen prüfen — npm audit und pip check sind erste Schritte, reichen aber nicht aus. Kritischer: Implementiert Attestation und Signed-Package-Verification für alle Dependencies. Hugging-Face-Modelle gehören in Quarantäne-Umgebungen, nicht direkt in Production. Für LLM-Anwendungen gelten zusätzliche Regeln — Safety-Pipelines müssen auch Injektion über manipulierte Model-Dateien abfangen. Parallel sollten Red-Team-Tests zeigen, wie ein kompromittiertes Package euer System infiltriert.
Quellen
- Dark Reading: Hugging Face Packages Weaponized With a Single File Tweak
- Bleeping Computer: Official CheckMarx Jenkins package compromised with infostealer
- The Hacker News: TeamPCP Compromises Checkmarx Jenkins AST Plugin
- Heise Security: Supply-Chain-Angriff auf TanStack: 42 Pakete kompromittiert
- Golem: Supply-Chain-Angriff: Hunderte von NPM- und PyPI-Paketen kompromittiert
- Heise Security: Infostealer auf KI-Plattform Hugging Face tarnt sich als OpenAI-Repository
- SecurityWeek: TanStack, Mistral AI, UiPath Hit in Fresh Supply Chain Attack
- Bleeping Computer: Shai Hulud attack ships signed malicious TanStack, Mistral npm packages
- The Hacker News: Hackers Used AI to Develop First Known Zero-Day 2FA Bypass
- Dark Reading: Worm Redux: Fresh Mini Shai-Hulud Infections Bite Supply Chain