KI-Agenten ohne Kontrolle — Regulierte Umgebungen brauchen Scope-Architektur
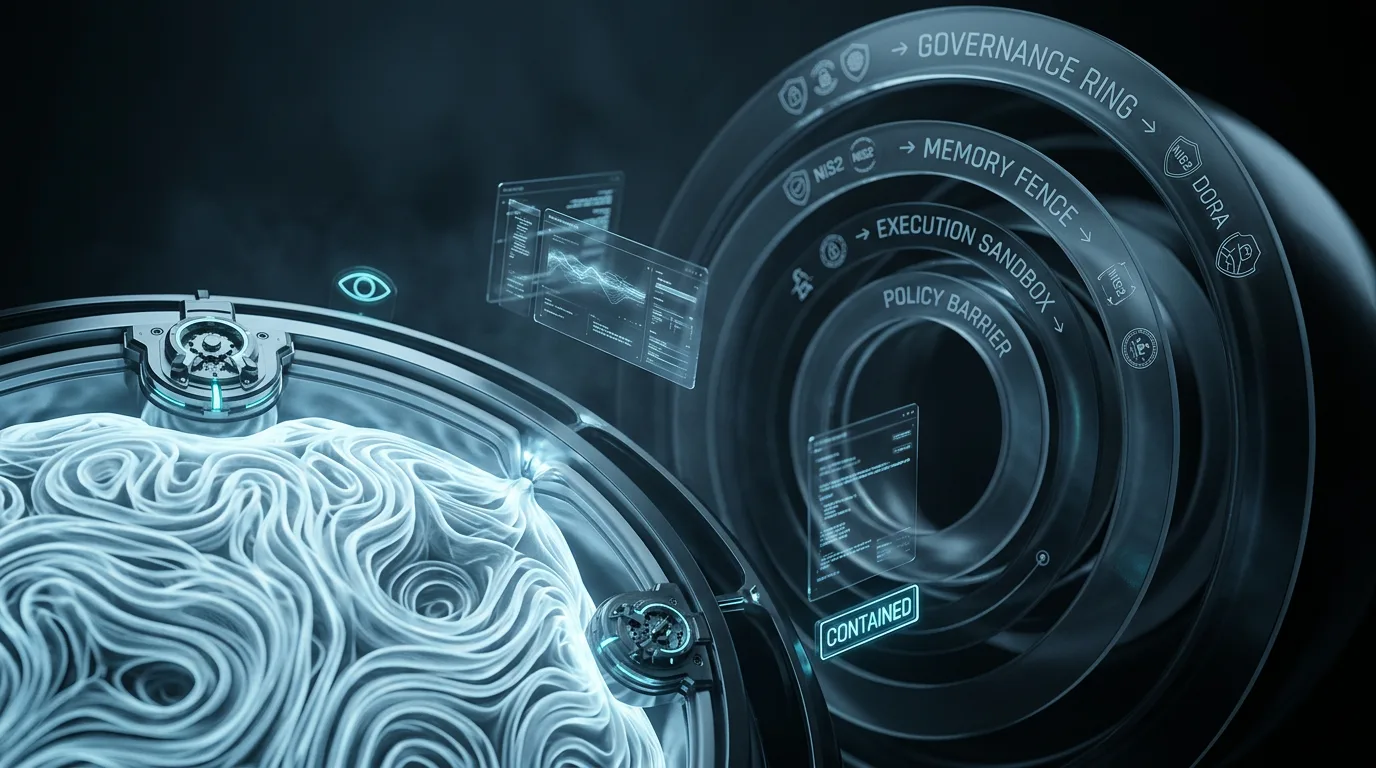
Dutzende KI-Agenten laufen in europäischen Unternehmen autonom — ohne dass die meisten davon überwacht werden. Laut t3n wird mehr als die Hälfte der eingesetzten KI-Agenten im Alltag nicht kontrolliert, was aus schnellen Piloten zur technischen Altlast wird. Parallel hat eine neue Forschungsarbeit auf arXiv eine Lücke in der Sicherheitsarchitektur identifiziert: Regulierte Cybersecurity-Operationen verfügen über keine Runtime-Substrate, die Organisationssicherheit auf Abruf-, Tool-Aufrufs-, Speicher- und Report-Ebene durchsetzen können. Damit fehlt ein kritisches Kontrollprinzip in jenen Bereichen, wo es am meisten zählt.
Die Compliance-Last wächst parallel. Laut Help Net Security verschärfen sich die Anforderungen durch Frameworks wie NIS2 und DORA in der EU deutlich, während KI-Sicherheitsteams zusätzliche Governance-Fragen aufwirft. Datenschutz-Teams stehen unter massivem Druck: DataGrail meldet, dass 2025 allein 145 AI-bezogene Gesetze von US-Bundesstaaten verabschiedet wurden — bei über 1.000 zusätzlichen Gesetzentwürfen. Im Schnitt bewältigen Compliance-Teams nun doppelte Workload, ohne dass sich Budgets entsprechend erhöht hätten.
Ein konkreter Angriffsvektor wurde von OWASP dokumentiert: KI-Agenten speichern Gedächtnis über Sessions — Gesprächsverlauf, Vector-Stores, Scratchpads und RAG-Indizes bleiben zwischen Durchläufen bestehen. Alles, was in diesen Speicher geschrieben wird, wird zur privilegierten Eingabe für zukünftige Agent-Aktionen. Memory Guard soll genau hier ansetzen und Agenten davor bewahren, durch ihre eigenen Erinnerungen als Waffe missbraucht zu werden.
Für deutschsprachige Unternehmen ist das unmittelbar relevant: DSGVO trifft auf NIS2-Anforderungen und nun auf Hunderte neue AI-Laws. Agenten in Cybersecurity-Operationen, die ohne Organisationsscope laufen, verstoßen gegen beide Standards. Ein Datenleck durch einen Agent-Memory-Poisoning-Angriff kann zur 72-Stunden-Meldepflicht führen.
Der zentrale Take-Away: Wer KI-Agenten in regulierten Umgebungen deployed, braucht drei Dinge sofort: Organisation-Scoped Runtime-Architektur (nicht nur Modell-ebene), Memory-Guard-Mechanismen für persistent storage, und Audit-Logging auf jeder Agent-Aktion. Shadow-AI-Governance ist keine Zukunftsfrage mehr — sie ist eine Compliance-Notwendigkeit geworden.
Erfahre mehr über strukturierte Red-Team-Tests für KI-Systeme in unserer 50-Punkte-Checkliste für LLM-Apps. Für den vollständigen Kontext zu Sicherheits-Pipelines siehe unser KI-Pentesting-Magazin.
Quellen
- arXiv cs.CR: An Organization-Scoped LLM Agent Runtime Architecture for Regulated Cybersecurity Operations
- t3n: KI-Agenten im Alltag? Wo Unternehmen jetzt genauer hinschauen sollten
- Help Net Security: EU organizations buckle under rising compliance pressure
- Help Net Security: OWASP Agent Memory Guard
- Help Net Security: Governing shadow AI without killing innovation
- Help Net Security: 145 AI laws passed in 2025