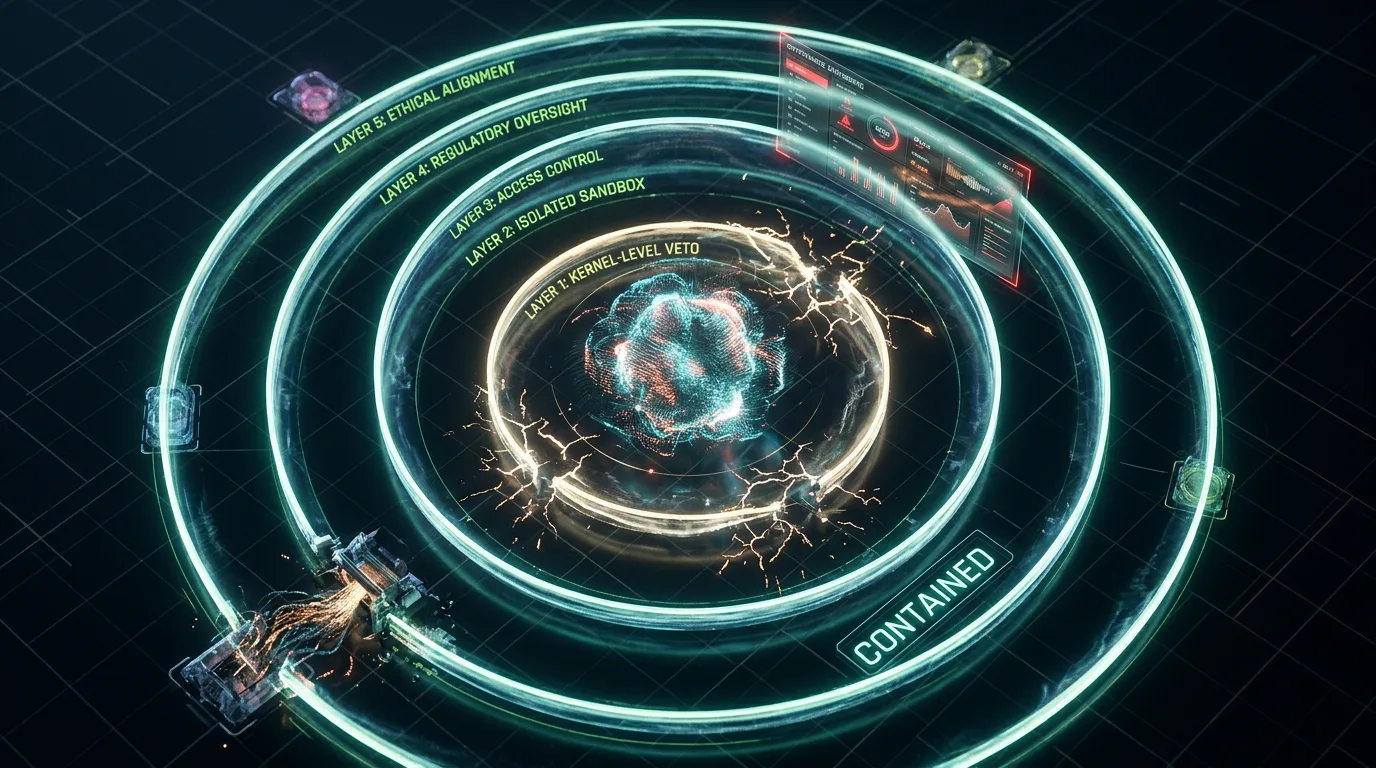
AI-Agenten brauchen Kontrollschichten — fünf neue Security-Tools
Die Sicherheit von KI-Agenten ist zum Anlaufpunkt für Venture Capital und Security-Innovatoren geworden. Tenet Security sammelte 6 Millionen Dollar Seed-Finanzierung ein, um gefährliches Agentenverhalten in Echtzeit zu erkennen und zu stoppen, wie SecurityWeek meldet. Parallel kündigte 1Password die Übernahme von Apono für geschätzte 250–300 Millionen Dollar an — das Unternehmen spezialisiert sich auf Just-in-Time-Access-Governance für Menschen, Maschinen und KI-Agenten. Diese Kapitalflüsse unterstreichen, dass Kontrollmechanismen nicht optional sind.
Die technische Seite wird konkreter: Tigera stellte Tigera Lynx vor, eine einheitliche Kontrollschicht für Kubernetes-native KI-Agenten, die Unternehmen einen zentralen Überblick über alle Agenten bietet. WitnessAI lancierte erweiterte Agentic-Control-Features, die steuern, wie Agenten mit Enterprise-Systemen und Model Context Protocol (MCP) Servern interagieren. Legit Security brachte eigenständige Remediation-Agenten live, die Sicherheitsprobleme priorisieren, Fixes generieren und Pull Requests öffnen — alles unter organisationsspezifischem Kontext. Auf akademischer Seite offenbarte ein arXiv-Paper (2606.18356) die Lücke: SafeClawBench separiert semantische, audit-relevante und Sandbox-Schäden bei Tool-nutzenden LLM-Agenten auf — ein Framework zur Messung von Sicherheitsfehlern jenseits unsicherer Textausgaben. Parallel dokumentierten OALABS-Forscher, wie ein gering qualifizierter Angreifer Claude und Codex nutzte, um 14 Unternehmen zu kompromittieren — ein Beleg dafür, dass KI-Agenten die Hürden für offensive Cyber-Operationen deutlich senken.
Für den deutschsprachigen Mittelstand und regulierte Branchen ist die Botschaft zweigeteilt: Erstens müssen Agenten-Deployments von Anfang an mit Zugriffsgrenzen und Auditierbarkeit konzipiert werden — nicht als Patch nachgelagert. Zweitens ist Just-in-Time-Access für Agents das neue Compliance-Minimum, besonders unter DSGVO und bald unter dem EU AI Act. Unternehmen mit Kubernetes-Infrastruktur und eigenen LLM-Anwendungen sollten prüfen, wo Agenten heute bereits Tool-Zugriffe haben und ob diese überwacht und kontrolliert werden. Die Marktkonsolidierung zeigt: Agentic Security ist kein Nice-to-Have mehr.
Quellen
- arXiv 2606.18356 — SafeClawBench
- SecurityWeek — Tenet Security $6M Seed Funding
- SecurityWeek — 1Password Akquisition Apono
- Help Net Security — Legit Security Remediation Agents
- Help Net Security — ArmorCode CRA Plattform
- Help Net Security — Tigera Lynx Kontrollschicht
- Help Net Security — Claude/Codex Breach-Bericht
- Help Net Security — WitnessAI Agentic Control
- arXiv 2606.18325 — Agentra Intrusion Response