
Was passiert
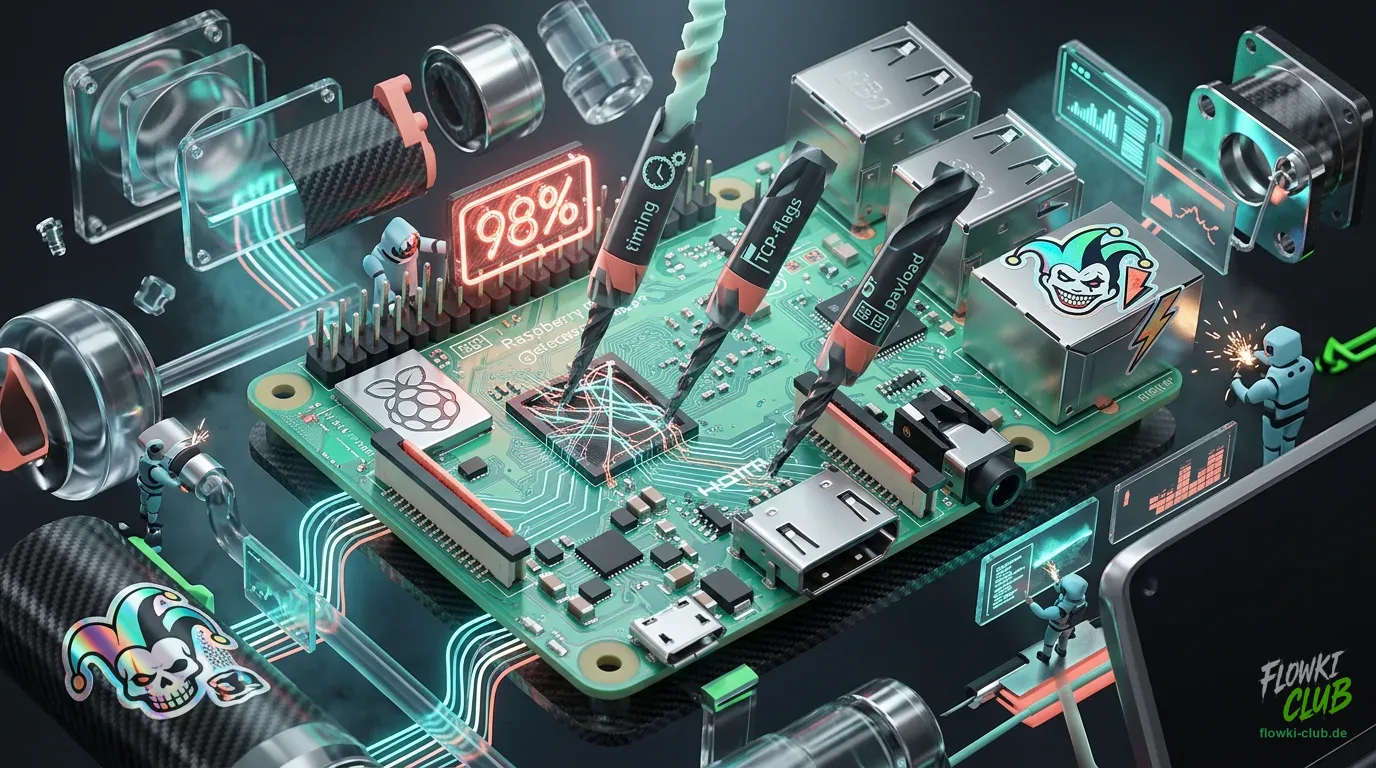
Forschende haben untersucht, wie adaptive Port-Scan-Angriffe Machine-Learning-basierte Intrusion-Detection-Systeme (IDS) auf ressourcenbeschränkten IoT-Geräten umgehen können. Das Experiment wurde auf einem Raspberry Pi 3B+ durchgeführt, auf dem ein Live-IDS-Pipeline basierend auf Zeek installiert wurde. Die Systeme trainierten drei verschiedene ML-Modelle mit Telemetriedaten aus dem TON_IoT-Datensatz: ein XGBoost-Modell, ein Multi-Layer-Perceptron und ein 1D-Convolutional-Neural-Network.
Der Angriffsvektor wurde mit einem Deep Q-Network (DQN) implementiert – einem Reinforcement-Learning-Algorithmus, der lernt, wie sich Port-Scans so verändern lassen, dass sie vom IDS nicht mehr erkannt werden. Der DQN-Agent passte dabei systematisch drei Angriffsvariablen an: Timing der Probes, TCP-Flags und Payload-Größe. Die Evaluierung erfolgte unter drei verschiedenen Szenarien zur Feature-Sichtbarkeit: Black-Box (der Angreifer kennt das Modell nicht), Gray-Box (teilweise Zugriff auf Modell-Informationen) und White-Box (vollständiger Zugriff auf Modellparameter und Eingabemerkmale).
Die Ergebnisse zeigen ein deutliches Sicherheitsdefizit. Die statischen IDS-Modelle detektieren konventionelle Port-Scans mit Raten zwischen 91,1 und 99,8 Prozent. Gegen den trainierten DQN-Angreifer fielen diese Detektionsraten dramatisch ab: Die finalen Evasionsraten über 50 Episoden lagen zwischen 61,9 und 98,3 Prozent – je nachdem, welches ML-Modell und welche Feature-Visibility-Bedingung vorlag.
Besonders bemerkenswert ist, dass größere Feature-Sichtbarkeit nicht zu besserer Angriffserkennung führt. Gegen XGBoost erreicht der Black-Box-Agent sogar 92,9 Prozent Evasion, während der White-Box-Agent nur auf 76,9 Prozent kommt und der Gray-Box-Agent bei 61,9 Prozent liegt. Das 1D-CNN-Modell ist dagegen unter White-Box-Bedingungen am stärksten anfällig – mit 98,1 Prozent Evasionsrate. Um Überestimierungsprobleme des Standard-DQN zu prüfen, führten die Forscher zusätzliche Tests mit Double DQN durch. Die Gray-Box-Bedingung blieb dabei instabil, was darauf hindeutet, dass allein die Überestimierungsbias dieses Phänomen nicht erklären kann.
Einordnung
Die Studie adressiert eine wachsende Lücke in der Sicherheitspraxis: Während ML-basierte IDS zunehmend in IoT-Umgebungen eingesetzt werden, werden ihre Robustheit typischerweise nur gegen statische, bekannte Angriffsmuster getestet. Echte Gegner jedoch passen sich an Abwehrmaßnahmen an – genau das simuliert ein DQN-Agent durch iteratives Lernen.
Der Hintergrund ist kritisch: IoT-Geräte wie Raspberry Pis haben begrenzte Rechenressourcen, weshalb komplexe, rechenintensive IDS-Modelle dort nicht praktikabel sind. Gleichzeitig sind diese Geräte häufig Ziele von Netzwerk-Aufklärungstechniken wie Port-Scans. Ein IDS auf Basis von XGBoost oder Neural Networks verspricht einen Kompromiss zwischen Erkennungsleistung und Ressourcenverbrauch. Die Forschung zeigt jedoch, dass diese Systeme unter adaptive Angriffe kollabieren können.
Ein zentraler technischer Befund ist die kontraintuitive Rolle der Feature-Sichtbarkeit. Man würde erwarten, dass ein Angreifer mit vollständigen Informationen (White-Box) leichter Evasion erreicht als einer im Black-Box-Setting. Das ist teilweise wahr – für das 1D-CNN gilt es vollständig. Für XGBoost funktioniert aber das Gegenteil: Eingeschränktes Wissen (Black-Box) hilft dem Angreifer sogar mehr. Dies deutet auf komplexe, nichtlineare Wechselwirkungen zwischen dem Angriffslernprozess und der Modellgeometrie hin. Der Gray-Box-Fall bleibt rätselhaft und sogar mit Double DQN schwer zu erklären.
Die Relevanz für die Praxis ist unmittelbar: Eine Organisation, die ein IDS auf Edge-Geräten einführt, muss sich bewusst sein, dass der Schutz deutlich geringer ausfallen kann als Benchmark-Tests suggerieren, sobald Gegner adaptiv agieren können. Die Studie motiviert daher nicht nur mehr Robustheit in IDS-Modellen selbst, sondern auch Mechanismen auf höherer Ebene – etwa Anomalieerkennung, die adaptive Angriffsverkehre von Grund auf anders wahrnimmt.
Was das bedeutet
Die zentrale Erkenntnis lautet: Adaptive Angreifer sind eine kategorisch andere Bedrohung als statische Exploits. Ein IDS, das auf historischen Verkehrsdaten trainiert wurde und dann unverändert deployed wird, bietet gegen einen lernfähigen Gegner nur eingeschränkten Schutz – unabhängig von der Model-Architektur oder der verfügbaren Rechenleistung. Dies ist nicht einfach ein Engineering-Problem, das sich durch mehr Parameter oder Daten lösen lässt.
Besonders für IoT-Umgebungen verschärft sich das Dilemma: Diese Systeme sind oft nicht in der Lage, kontinuierlich umzulernen oder gegen neue Angriffsuster schnell zu reagieren. Ein Edge-IDS läuft typically im statischen Modus, weil Retraining auf einem Raspberry Pi praktisch unmöglich ist. Genau diesen Zustand nutzen adaptive Angreifer aus. Die Konsequenz für Verteidiger ist, dass passive Sicherheit – ein trainiertes Modell, das für längere Zeit unverändert läuft – nicht mehr ausreicht. Stattdessen wird proaktive Anpassung, möglicherweise über zentrale Coordination oder regelmäßige Modell-Updates, zur Notwendigkeit. Parallel müssen Edge-IDS robuster gegen gerade solche adaptiven Techniken werden, etwa durch Diversität zwischen verschiedenen Systemen oder durch explizite Adversarial-Training-Verfahren schon beim Modellbau.