
Was passiert
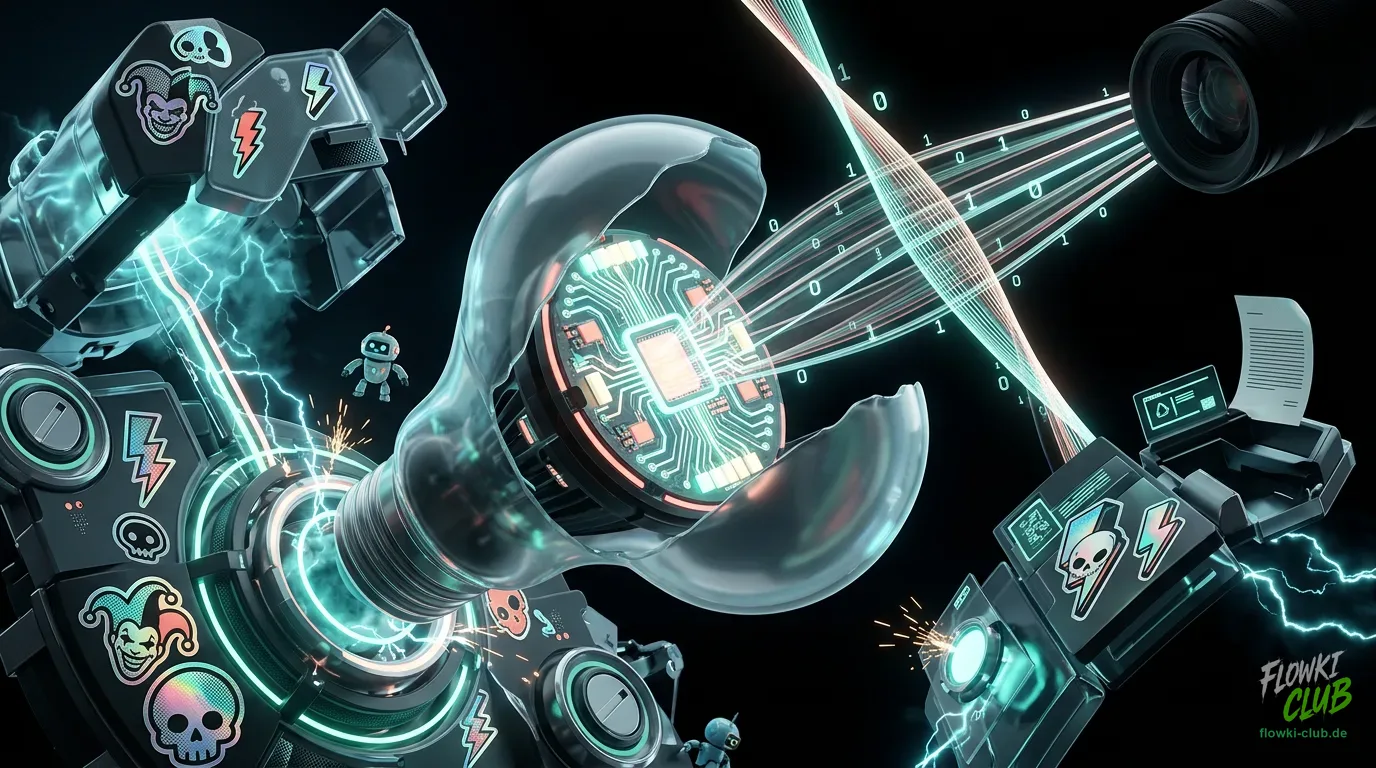
Ein Forschungsteam hat demonstriert, dass eine unmodifizierte smarte LED-Glühbirne (Philips WiZ A19) als verborgener Datenkanal fungieren kann. Kernidee: Binäre Daten wurden in minimale Farb- und Helligkeitsänderungen codiert – so subtil, dass eine Person im Raum diese Schwankungen kaum oder gar nicht bemerken würde.
Im Farbexperiment wurde die Nachricht „hi" erfolgreich übertragen, indem die Glühbirne zwischen Farbtönen mit einer Farbdifferenz (Delta E) von nur 0,5 wechselte. Dieser Wert liegt unterhalb der konventionellen Schwelle für menschliche Farbwahrnehmung. Die mit einer Kamera ausgestattete Empfängerseite rekonstruierte 99 Prozent der gesendeten Bits korrekt, und die vollständige Nachricht bestand eine Integritätsprüfung.
Beim Helligkeitsverfahren wurde das Schattierungsniveau zwischen 56 und 54 alterniert – die kleinsten getesteten ganzzahligen Unterschiede in den Dimm-Einstellungen. Über zwei Versuchsläufe hinweg erreichte diese Methode eine durchschnittliche Bitgenauigkeit von 96,2 Prozent. Um die Effektivität dieser Technik zu validieren, führten die Forscher ein Kontrollexperiment durch: Wenn beide binären Symbole derselben Helligkeit zugeordnet wurden, fiel die Genauigkeit auf Zufallsniveau.
Die Forscher nutzten bei ihren Tests eine interessante Kalibrierungstechnik. Der Empfänger war damit ausgestattet, bekannte Referenzzustände regelmäßig zu messen und diese Daten zur Kompensation von Kameradrift und Schwankungen der Umgebungsbeleuchtung einzusetzen. Dies erwies sich als notwendig, da die Sensitivität der Kamera und wechselnde Raumlichtbedingungen die schwachen Signale leicht überlagern konnten.
Die Studie identifizierte mehrere praktische Grenzen: Kameradrift kann die kleinen Signale überlagern, falls die Empfängerseite während der Übertragung nicht neu kalibriert wird. Plötzliche Änderungen der Umgebungsbeleuchtung können die Dekodierung unterbrechen. Längere Nachrichten erfordern stärkere Fehlerkorrektionsmechanismen. Für die Helligkeitsmethode wurde die wahrnehmungsbedingte Grenze bislang nicht experimentell etabliert.
Einordnung
Dieser Ansatz gehört in die Kategorie der „Covert Channels" – versteckte oder unauffällige Kommunikationskanäle. Solche Kanäle existieren in verschiedenen Formen: Sie nutzen zugelassene Kommunikationswege, indem sie normale Funktionen subversiv zweckentfremden, um Daten zu übertragen, die nicht direkt erkannt werden sollen.
Der technische Hintergrund ist relevant: Smart-Bulbs wie die Philips WiZ sind vernetzte Geräte mit steuerbarem Farbspektrum und Helligkeitsoptionen. Diese Funktionen dienen normalerweise der Benutzerillumination. Die Forschung zeigt, dass sich diese Kontrollmechanismen auch zur Datencodierung nutzen lassen, ohne die Hardware zu modifizieren – was besonders aus Sicherheitssicht kritisch ist.
Kameras in modernen Smartphones, Tablets und Überwachungssystemen sind überall vorhanden. Sie können optische Signale mit hoher Präzision erfassen, auch wenn menschliche Augen die Schwankungen nicht wahrnehmen. Dies eröffnet theoretische Angriffsszenarien: Ein Angreifer könnte eine smarte Glühbirne kompromittieren oder kontrollieren und sie zur Exfiltration von Daten nutzen – beispielsweise Informationen von einem Gerät in einem Raum auf ein Smartphone oder eine Kamera außerhalb des lokalen Netzwerks übertragen.
Die Marktposition von Smart-Lighting-Systemen ist relevant. Millionen von Haushalten weltweit haben smarte LED-Glühbirnen installiert, oft ohne deren volle Sicherheitsimplikationen zu verstehen. Diese Systeme sind häufig mit Heimnetzwerken verbunden, bieten Fernzugriff und werden oft nach initialer Installation selten aktualisiert. Diese Konstellation macht sie zu potentiellen Vektoren für seitenleitende Kanäle.
Gegenüber früheren Forschungen zu optischen Kanälen (etwa über Lüfter-LEDs oder Festplatten-Indikatoren) bietet die Smart-Bulb-Variante den Vorteil der universellen Kontrollierbarkeit und Allgegenwärtigkeit – die Glühbirne ist ein legitimes, vertrauenswürdiges Gerät, das Veränderungen an ihrem Ausgabeverhalten weniger misstrauisch macht als eine kompromittierte Festplatte.
Was das bedeutet
Diese Forschung illustriert ein zentrales Sicherheitsprinzip: Jeder Output eines Geräts, der für den Menschen konzipiert ist, kann potenziell abgefangen und umfunktioniert werden – falls der Angreifer die physische Nähe und Sichtkontakt hat. Das Problem ist subtil, weil es zwischen Funktionalität und Sicherheit oszilliert.
Die praktische Bedrohung sollte realistisch eingeordnet werden: Covert Channels dieser Art haben niedrige Datenraten und sind anfällig für Umgebungsstörungen. Sie ermöglichen keine schnelle Massenexfiltration. Allerdings genügen sie für hochsensitive, kleine Datenmengen – etwa kryptografische Schlüssel, Zugangsdaten oder Identifikatoren. Ein Angreifer, der ein Gerät im Raum kompromittiert hat (etwa eine Webcam oder eine Sicherheitskamera), könnte Daten aus lokalen Systemen über die Glühbirne exfiltrieren, ohne verdächtige Netzwerkaktivität zu hinterlassen.
Die wichtigere Erkenntnis liegt im methodischen Muster: Legitime Kontrollfunktionen intelligenter Geräte – Farbe, Helligkeit, Vibration, Schallausgabe – schaffen implizit neue Kanäle, sobald eine Empfängerinstanz vorhanden ist. Smart-Home-Hersteller sollten diese Kanäle als sicherheitsrelevant behandeln und Mechanismen zur Erkennung unerwarteter Muster oder Anomalien in Geräteausgaben integrieren. Für Sicherheitsfachleute bedeutet das: Bei der Modellierung von Bedrohungen müssen auch physische Signale berücksichtigt werden, nicht nur Netzwerk- und Speicherzugriffe.