ki-pentesting4 Quellen
Splunk Enterprise RCE wird aktiv angegriffen — 3-Tage-Frist für Patches
CISA stuft CVE-2026-20253 als kritisch ein und meldet aktive Exploits. Bundesbehörden haben nur drei Tage Zeit zu patchen.
Alle News-Briefs aus dem Ressort KI-Pentesting, neueste zuerst. Zu den Leitartikeln des Ressorts
CISA stuft CVE-2026-20253 als kritisch ein und meldet aktive Exploits. Bundesbehörden haben nur drei Tage Zeit zu patchen.
Autonome KI-Agenten ohne zentrale Kontrolle greifen auf Unternehmensdaten zu. Sicherheitsteams können oft nicht nachvollziehen, wer sie autorisierte.
Russian-speaking Hacker haben Admin-Zugangsdaten von 74.000 Fortinet-Firewalls weltweit geleakt. Supply-Chain-Attacken auf WordPress verstärken den Druck auf Mittelstände.
Estland wird zum ersten Land mit eindeutigen ID-Nummern für autonome KI-Agenten. Parallel entstehen technische Kontrollplattformen für Enterprise-Deployments.
Massiver Credential-Harvesting-Angriff auf Fortinet-Firewalls weltweit. Gleichzeitig entwickelt die Gentlemen-RaaS-Gang eigene EDR-Killer für 400+ Security-Prozesse.
Mindestens 15 manipulierte IDE-Plugins exfiltrieren OpenAI-, DeepSeek- und Claude-Keys. Parallel: 144 npm-Pakete gehackt, Entwickler-Endpoints im Visier.
Frontier-AI-Labs lassen KI-Agenten mit minimaler menschlicher Überwachung Code schreiben und ausführen. Sicherheitsforscher warnen vor neuen Angriffsmustern.
Startup-Finanzierungen und neue Plattformen zeigen: Tool-nutzende KI-Agenten sind zur Sicherheitsbedrohung geworden. Kontrollmechanismen werden Standard.
Forscher zeigen: KI-Agenten senken die Einstiegsbarriere für Cyberangriffe dramatisch. Ein Angreifer mit minimalen Skills kompromittierte 14 Unternehmen — gleichzeitig offenbaren sich kritische Lücken in etablierten LLM-Plattformen.
Attackers haben über 30.000 Fortinet-Firewalls kompromittiert und Credentials gesammelt. Drei FortiSandbox-CVEs werden aktiv ausgenutzt.
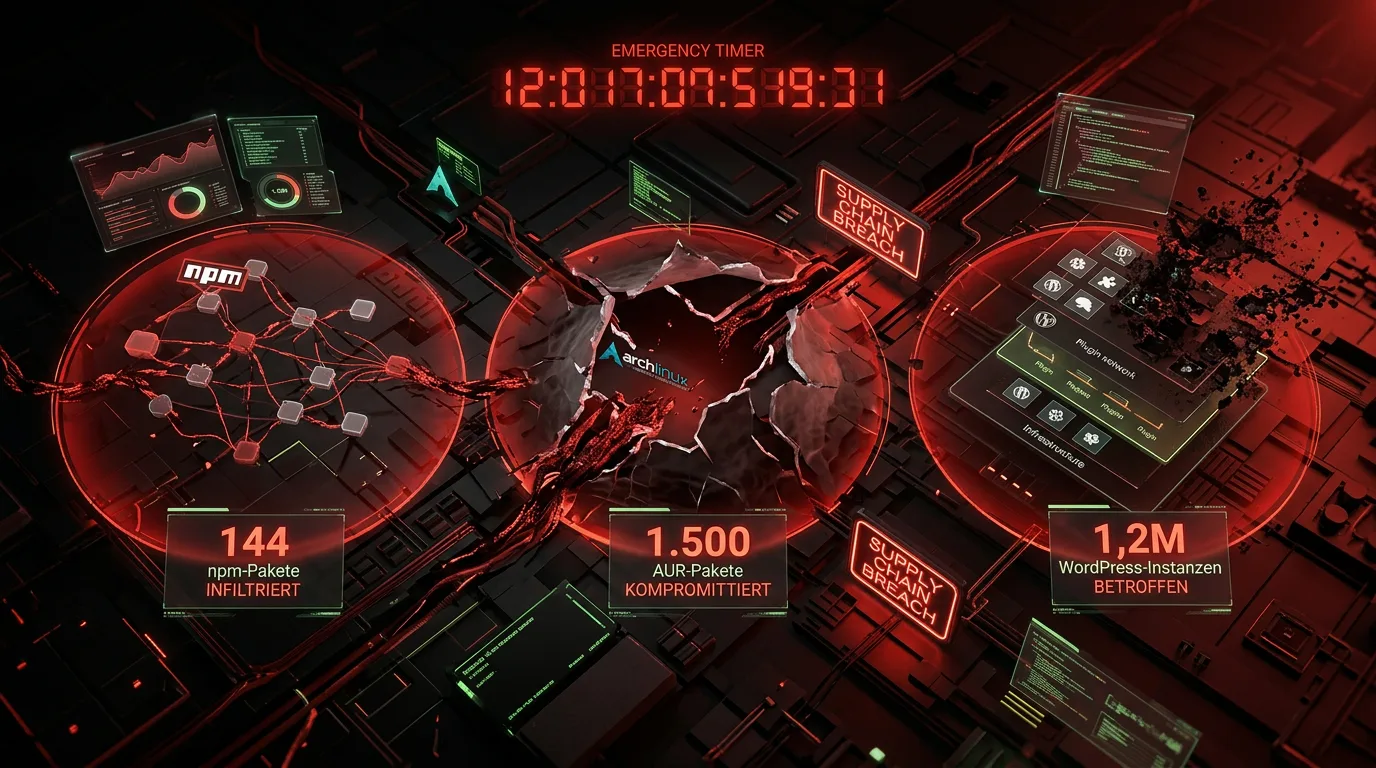
Drei massive Lieferkettenattacken treffen gleichzeitig Open-Source-Ökosysteme: npm-Namespace kompromittiert, Arch Linux unter Druck, WordPress-Plugins mit Backdoors.
Eine China-verknüpfte Spionagegruppe infiltrierte nordamerikanische Forschungsnetzwerke über REDCap-Server und stahl ein Jahr lang unentdeckt medizinische und Verteidigungsforschungsdaten.
Palo Alto, Oracle PeopleSoft und Check Point melden aktive Ausnutzung kritischer Sicherheitslücken. ShinyHunters und unbekannte Akteure greifen gezielt an.
Nach Sicherheitsbedenken ordnet die US-Regierung die sofortige Abschaltung von Anthropics leistungsfähigsten KI-Modellen an. Anthropic akzeptiert, kritisiert aber die Maßnahme scharf.
US-Handelsbehörde zieht Anthropics stärkste Modelle vom Markt. Grund: potenzieller Jailbreak als nationale Sicherheitsbedrohung. Anthropic widerspricht vehement.
Angreifer haben über 400 Pakete im Arch User Repository übernommen und deren Build-Skripte mit Infostealer und eBPF-Rootkit verseucht.
Kritische Schwachstellenketten in populären Self-Hosted-AI-Frameworks ermöglichen Remote Code Execution. Patches verfügbar, aber Produktivumgebungen bleiben gefährdet.
Prompt-Injection, Trigger-Leakage und Supply-Chain-Attacks treffen agentenbasierte KI-Systeme. Chrome warnt vor WebMCP-Hijacking, OpenClaw zeigt kritische Code-Execution-Lücken.
CVE-2026-5027 ermöglicht unauthentifizierten Angreifern Remote Code Execution auf Langflow-Instanzen. Aktive Exploits in der Wildnis bestätigt.
GitHub deaktiviert in npm v12 Installationsskripte standardmäßig. Der Schritt soll Supply-Chain-Angriffe blockieren.
Anthropic veröffentlicht Claude Fable 5 mit strikten Sicherheits-Guardrails, während neue Jailbreak-Forschung zeigt: Jede KI-Schutzmaßnahme lässt sich mit den richtigen Prompts brechen.
Landgericht München spricht Google direkt verantwortlich für fehlerhafte KI-Übersichten. Klassischer Plattform-Schutz fällt weg.
Microsoft schließt Rekordanzahl von 206 Sicherheitslücken. Drei Zero-Days bereits öffentlich, RoguePlanet-Exploit betroffen.
Sicherheitsforscher leakt Exploit für neue Defender-Lücke. RoguePlanet ermöglicht Angreifern Systemrechte unter Windows.
Selbstverpropagierender Wurm kompromittiert 73 Microsoft-Repos und 19 wissenschaftliche PyPI-Pakete. Credential-Stealer zielt auf Entwickler-Secrets ab.
Anthropics Mythos Preview kann Exploits für neu offenbarte Schwachstellen in Stunden statt Wochen entwickeln. Parallel häufen sich aktive Zero-Day-Angriffe auf Enterprise-Software.
Google patcht die fünfte Chrome-Sicherheitslücke des Jahres, die aktiv ausgenutzt wird. Parallel zeigt sich eine kritische VPN-Schwachstelle bei Check Point unter Angriff.
Shai-Hulud-Attacke kompromittiert wissenschaftliche Python-Pakete massiv. Gleichzeitig werden 73 Microsoft-Projekte durch Malware befallen — Supply-Chain-Bedrohung wächst.
Meta bestätigt: Angreifer haben über 20.000 Instagram-Konten mittels Exploit im KI-gestützten Support-System übernommen. Behörden wurden informiert.
Dashlane meldet 20 geklaute Passwort-Vaults nach Brute-Force. Meta bestätigt 20.000 gehackte Instagram-Accounts via KI-Support-Tool-Missbrauch.
Ein selbstreproduzierender KI-gestützter Wurm hat 73 Microsoft-Repositories befallen. Anders als klassische Malware entwickelt er für jedes Ziel individuelle Angriffsstrategien.
OpenAI rollt Lockdown Mode aus — eine neue Schutzfunktion für ChatGPT, die Datenexfiltration durch Prompt-Injection-Angriffe erschweren soll.
Self-replizierende Miasma-Malware befällt 73 Microsoft-Repos und über 50 npm-Pakete. GitHub.dev-Lücke ermöglicht Token-Diebstahl.
Adaptive AI-Worms und die chinesische Cybercrime-Gruppe TA4922 erweitern Angriffe auf Deutschland, Großbritannien und Italien. Sicherheitsinfrastruktur wird zum kritischen Faktor.
Innerhalb weniger Tage zeigen sich massive Sicherheitslücken in KI-Systemen: Meta-Support-Agenten werden gehackt, Google Gemini lässt sich über Nachrichten hijacken, Claude Code über GitHub ausgenutzt.
Anthropic hat eine Analyse zu Missbrauchsfällen seiner KI-Systeme veröffentlicht. 832 Accounts wurden wegen böswilliger Cyberaktivitäten gesperrt — parallel zeigen sich auch Sicherheitslücken in eigenem Tooling.
Neue Forschung zeigt kritische Sicherheitslücken in Computer-Using Agents. Prompt-Injection-Erfolgsraten von 42–98%, dazu ein GitHub-Action-Exploit in Claude Code.
Neue Forschung zeigt kritische Lücken bei Credential-Handling in produktiven KI-Agenten. Nur 11% erfüllen minimale Sicherheitsstandards.
Ein aktiviertes Debug-Flag in Microsoft 365 Android-Apps (Word, Excel, PowerPoint) ermöglicht es beliebigen Apps, Authentifizierungs-Token zu stehlen. Millionen Nutzer betroffen.
Neue arXiv-Studien zeigen: Mehrstufige Jailbreak-Angriffe umgehen LLM-Sicherheitsmechanismen systematisch. Agent-Frameworks benötigen neue Defense-Standards.
Mehrere Sicherheits-Frameworks und Governance-Tools sollen AI-Agenten kontrollieren. Experten warnen: Autonome Agenten mit breiten Berechtigungen sind ein Risiko.
Threat Actor nutzt KI-Malware-Labor zur Entwicklung von EDR-Evasion-Techniken. Automatisierte AD-Discovery und Payload-Generierung gefährden deutsche Unternehmen.
Anthropic erweitert sein Sicherheits-KI-Tool Mythos auf 150 Organisationen weltweit. Kritische Infrastruktur in 15 Ländern erhält Zugang zum Vulnerability-Scanner.
AI-gesteuerte Angriffe verkürzen Exploit-Timelines dramatisch. Windows, Android, Oracle WebLogic und PAN-OS werden massiv ausgenutzt — Patch-Zyklen reichen nicht mehr.
Angreifer nutzten Metas KI-Support-Bot, um hochrangige Instagram-Konten zu übernehmen. Der Chatbot befolgte einfache Anfragen zur Kontoverknüpfung — ohne echte Verifizierung.
Metas KI-Support-Bot gab Hackern Zugang zu hochrangigen Instagram-Konten. Laut Krebs on Security waren auch offizielle US-Regierungskonten betroffen.
Neue Audit-Tools und Governance-Plattformen adressieren die wachsenden Risiken autonomer KI-Agenten in Unternehmen — von Datenschutz bis Account-Übernahmen.
Hacker nutzten Metas KI-Support-Bot, um Kontrolle über hochkarätige Instagram-Konten zu erlangen — darunter das Obama-White-House-Konto. Die Schwachstelle ermöglichte unbefugte Zugriffe.
19 Jahre alte Linux-Lücke, Palo-Alto-Authentifizierungsbypass und WordPress-Admin-Exploit werden live ausgenutzt. DACH-Firmen sollten sofort priorisieren.
OWASP warnt vor Memory-basierten Angriffen auf autonome KI-Agenten. Mehr als 50% der Unternehmens-Agenten laufen unüberwacht — ein Sicherheitsrisiko.