ki-pentesting10 Quellen
Supply-Chain-Angriffe auf AI-Modelle und Package-Repositories eskalieren
Hunderte kompromittierte Pakete auf npm und PyPI, manipulierte Hugging-Face-Modelle und infizierte Jenkins-Plugins gefährden Entwickler weltweit.
Alle News-Briefs aus dem Ressort KI-Pentesting, neueste zuerst. Zu den Leitartikeln des Ressorts
Hunderte kompromittierte Pakete auf npm und PyPI, manipulierte Hugging-Face-Modelle und infizierte Jenkins-Plugins gefährden Entwickler weltweit.
Google Threat Intelligence entdeckt erstmals Zero-Day-Exploit, der mit KI entwickelt wurde. Angreifer nutzen Schwachstelle für Massenausbeute.
Google dokumentiert erstmals AI-entwickelte Zero-Day-Exploits im Wildeinsatz. Autonome KI-Agenten in Produktion verschärfen das Risiko — ohne etablierte Governance-Standards.
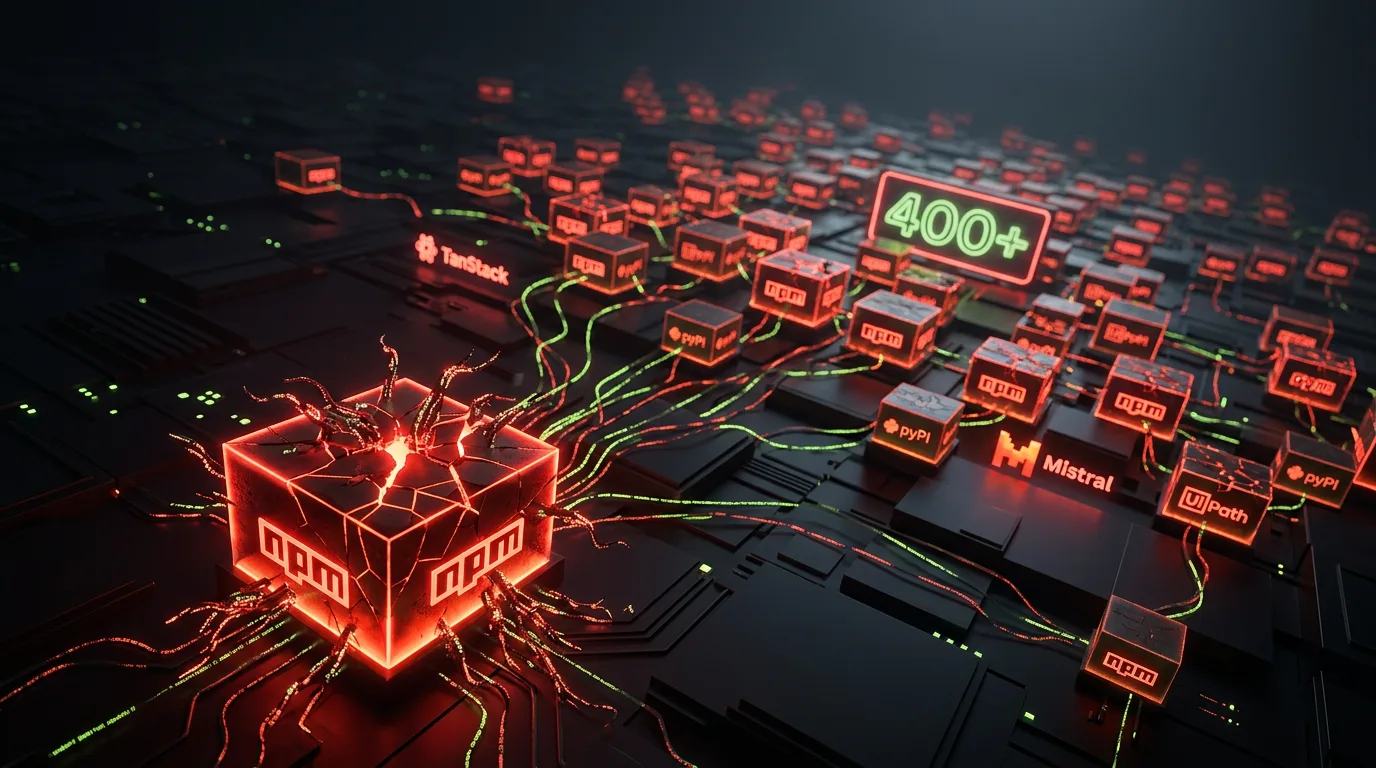
Die Hackergruppe TeamPCP hat über 400 manipulierte Versionen von 170 Paketen verbreitet — TanStack, Mistral AI und UiPath betroffen.
Checkmarx Jenkins-Plugin und KI-Modelle auf Hugging Face wurden mit Infostealern kompromittiert. Über 240.000 Downloads bei einem gefälschten OpenAI-Repository.
Cyberkriminelle nutzten erstmals KI, um eine Zero-Day-Lücke zu entwickeln. Google stoppte den Angriff auf Web-Admin-Tools — und warnt vor Wiederholung.
Zwei kritische Privilege-Escalation-Lücken in Linux bedrohen Server seit 2017. 732 Bytes Python-Code reichen für Root-Zugriff.
Mehrere Großunternehmen melden schwerwiegende Datenverletzungen. Canvas-Plattform, Zara und Wasserkraftwerke im Fokus von Hackern.
Offizielle JDownloader-Website kompromittiert, Canvas-Portale gehackt, Zara-Datenleck und neue Banking-Malware — Überblick über aktuelle Bedrohungen.
Eine neue ungestoppte Kernel-Lücke namens Dirty Frag ermöglicht lokale Attackern Root-Zugriff auf fast allen Linux-Distributionen. PoC-Exploits sind bereits öffentlich.
Palo Alto Networks warnt vor aktiver Ausnutzung einer kritischen RCE-Schwachstelle in PAN-OS Firewalls durch staatliche Akteure — ohne verfügbaren Patch.
Browser umgehen DLP-Kontrollen massiv. Chrome installiert Gigabyte-KI-Modelle ungefragt, Infosstealer knacken Encryption — DACH-Firmen müssen Monitoring anpassen.
Palo Alto Networks warnt vor aktiver Ausnutzung einer kritischen RCE-Lücke in PAN-OS seit April. Verdacht auf staatliche Angreifer.
Neue Angriffsvektoren zeigen: Coding-Agenten lassen sich zur Einschleusung von Malware missbrauchen. Praktische Beispiele aus der Praxis.
Die JavaScript-Sandbox vm2 in Node.js ist durch mehrere kritische Schwachstellen gefährdet. Angreifer können die Isolation umgehen und Code auf Host-Systemen ausführen.
Drei PyPI-Pakete und die Daemon-Tools-Software wurden kompromittiert. Sicherheitsforscher warnen vor ZiChatBot-Malware und Backdoors in weit verbreiteten Dev-Tools.
Autonome KI-Agenten übernehmen erstmals operative Sicherheitsaufgaben in Echtzeit. Neue Forschung und Millionen-Investitionen zeigen: Agentic Security ist nicht mehr Zukunftsvision.
Kaspersky-Forscher enthüllen Kompromittierung von Daemon Tools. Offizielle Downloads verteilten seit April Backdoors — auch in Deutschland infiziert.
Neue Linux-Malware Quasar zielt auf Entwicklersysteme ab. Gleichzeitig nutzt CloudZ-RAT Microsoft Phone Link für OTP-Diebstahl — Sysadmins und DevOps-Teams sind im Fokus.
Hackers haben offizielle DAEMON-Tools-Installer trojanisiert und seit April 8 eine Backdoor auf Tausende Systeme verteilt. Auch DACH-Nutzer sind betroffen.
Edge-Passwortmanager speichert Anmeldedaten unverschlüsselt im Arbeitsspeicher. Sicherheitsforscher warnen, Microsoft reagiert gelassen.
Neue Forschung zeigt selbstevolutierende Jailbreak-Methoden, während erste Open-Source-Firewalls für KI-Agenten entstehen.
Neue arXiv-Methode gegen LLM-Halluzinationen; gleichzeitig zeigt SAP-npm-Incident: Supply-Chain-Attacken gefährden KI-Infrastruktur massiv.
Das @bitwarden/cli-Paket auf npm wurde kompromittiert und verteilte Malware, die Developer-Anmeldedaten stahl. Ein kritischer Fall für Supply-Chain-Sicherheit im Ökosystem.
Autonome KI-Agenten automatisieren Tasks und gefährden gleichzeitig Datenbestände. Sicherheitsexperten warnen vor neuen Angriffsflachen, während Arbeitnehmende ihre Jobsicherheit überdenken.
Koordinierte Cyberangriffe treffen kritische Infrastruktur: NPM-Pakete kompromittiert, Zero-Day in cPanel ausgenutzt, Trellix-Quellcode geleakt.
Cyberkriminelle nutzen drei kritische Sicherheitslücken aktiv aus: Windows Defender wird zur Angriffswaffe umfunktioniert, cPanel-Flaw ermöglicht Ransomware-Kampagnen, Trellix meldet Quellcode-Breach.
Vercel, Trellix und Canonical erleiden Datenpannen durch gestohlene Authentifizierungs-Token. AWS-Rechenzentren fallen nach Drohnenangriffen aus.
Ein Cursor-Agent löschte eine komplette Datenbank in 9 Sekunden. Forscher warnen vor asymmetrischer Zielabweichung in autonomen Coding-Agenten — ein systematisches Sicherheitsproblem.
Mehrere Sicherheitsvorfälle erschüttern die Software-Supply-Chain: OpenAI rotiert Zertifikate nach Axios-Kompromittierung, Instructure untersucht Canvas-Incident, Trellix bestätigt Source-Code-Breach.
OpenAI und Mythos zeigen Fortschritte bei automatisierter Schwachstellenerkennung, doch Forscher warnen: KI-Sicherheitstools verschärfen die Angriffsfläche statt sie zu reduzieren.
Neue LLM-Techniken für Malware-Analyse treffen auf eskalierte Supply-Chain-Anschläge: Poisoned Packages, Backdoors und Insider-Threats prägen die Bedrohungslage.
Autonome KI-Agenten werden ohne Sicherheits-Testing in Live-Systemen eingesetzt. Forscher warnen vor Information-Flow-Tracking-Lücken und unkontrolliertem Tool-Zugriff.
OpenAIs GPT-5.5 schließt zu Claude Mythos auf: Beide LLMs bewältigen simulierte Netzwerk-Intrusionen end-to-end. Was das für Pentesting bedeutet.
Neue Forschung zeigt kritische Risiken bei autonomen KI-Agenten in Produktion. Sicherheitsarchitektur-Framework und Identity-Layer werden zur Pflicht.
Neue Forschung zeigt kritische Schwachstellen in autonomen KI-Agenten und Multi-Agent-Systemen. Architektur-Design und Identity-Management werden zur Kernfrage.
OpenAI GPT-5.5 und Claude Mythos absolvieren vollständige Netzwerk-Eindringungen. Sicherheitsforschung warnt vor LLM-gestützten Angriffen — während zwei US-Sicherheitsexperten Gefängnisstrafen für Ransomware-Hilfe erhalten.
OpenAI und Anthropic zeigen, dass KI-Modelle vollständige Netzwerk-Eindringungen durchführen können. Neue Tests bestätigen: Das Problem ist systemisch, nicht modellspezifisch.
Eine kritische Privilege-Escalation-Lücke in Linux wird durch KI-gestützte Sicherheitsscans aufgedeckt. Millionen Systeme seit 2017 betroffen — Patch verfügbar.
Bösartige Code-Pakete in Python, JavaScript und Ruby kompromittieren Entwickler-Tools. Credential-Theft und CI-Pipeline-Attacken häufen sich.
Angreifer kompromittieren populäre Python- und NPM-Pakete massenhaft. PyTorch Lightning, SAP-Module und KI-Plattformen werden zur Malware-Verteilbasis.
Neue Forschung zeigt: Lokale KI-Modelle automatisieren Linux-Exploits zuverlässig. Red Hat reagiert mit gehärteten Container-Images für sichere Agent-Tests.
OpenAI rollt sein neues Cybersecurity-Modell GPT-5.5 Cyber aus — zunächst nur für ausgewählte kritische Infrastruktur-Defender. Ein direkter Gegenzug zu Anthropics Claude Security.
Neue Forschung zeigt: Strukturierte KI-Agenten brauchen Anomalieerkennung in Echtzeit. Red Hat und arXiv-Teams präsentieren Containerlösungen und intelligente Firewalls.
Anthropic bringt Claude Security in öffentliche Beta. Die KI scannt Code auf Sicherheitslücken und schlägt Patches vor — während gleichzeitig AI-gestützte Exploits schneller werden.
Attackers verbreiten über 70 scheinbar legitime VS-Code-Extensions in Open VSX. Die Malware aktiviert sich nach Updates.
Sicherheitsforscher identifizierten über 70 klonierte Extensions im Open VSX Repository als Sleeper-Malware für Datenlecks.
Sicherheitslücke in Microsoft Entra ID ermöglicht Privilege Escalation über manipulierte AI-Admin-Rollen. Microsoft hat einen Patch veröffentlicht.
Neue arXiv-Forschung zeigt: Poisoned Skills sind gefährlicher als klassische Prompt Injection. RouteGuard nutzt interne Signale zur Früherkennung.
Anthropic stellt Constitutional Classifiers vor — automatisierte Filter, die über 3.000 Stunden Red Teaming bestanden haben. Neue Bug-Bounty und Distillation-Defense für produktive KI-Sicherheit.