KI-Sicherheitstests für Agenten — Red-Teaming wird zur Pflicht
Neue Benchmarks und Tools für die Evaluierung agentenbasierter KI-Systeme entstehen — während Sicherheitslücken in Agent-Marktplätzen bereits Zehntausende Systeme erreichen.
KI-News-Briefs aus Tier-1-Quellen — täglich aktualisiert. Cross-Source-validiert (mind. 3 unabhängige Quellen pro Story), deutsche Sicht.

Neue Benchmarks und Tools für die Evaluierung agentenbasierter KI-Systeme entstehen — während Sicherheitslücken in Agent-Marktplätzen bereits Zehntausende Systeme erreichen.

Die 'Cordyceps'-Kampagne zeigt kritische Schwachstellen in GitHub-Workflows. GitHub verschärft Sicherheit, OpenAI startet Bug-Patch-Initiative.

Vier Schwachstellen in Dify ermöglichen Angreifern, private Chat-Verläufe und Dokumente über Mandanten hinweg auszulesen. Über eine Million Apps betroffen.

Angreifer nutzen Custom-Sniffer auf 430.000 FortiGate-Firewalls, um Millionen Authentifizierungsdaten zu stehlen. Russischer IAB im Fokus.

OpenAI erweitert Daybreak um GPT-5.5-Cyber für Sicherheitsexperten und startet Patch the Planet zur Unterstützung von Open-Source-Projekten.

Munich-Urteil: Google trägt Verantwortung für fehlerhafte AI Overviews. Gemini wird zur Eigenaussage – nicht zur Suchergebnis-Vermittlung.

Neue Malware-Familie AryStinger infiziert Tausende veraltete D-Link-Router weltweit. Ziel: verteiltes Proxy-Netz für Überwachung statt klassischer DDoS-Attacken.

Anthropic analysiert 400.000 Claude-Code-Sessions. Ergebnis: Expertise bleibt wertvoll, KI-Agenten verstärken sie. Samsung rollt ChatGPT Enterprise aus.

Die Competitive-Intelligence-Plattform Klue bestätigte einen OAuth-Token-Diebstahl. Hacker der Gruppe Icarus kompromittierten Salesforce-Instanzen von Kunden wie Huntress und Recorded Future.

Sicherheitsforscher haben einen nicht behebbaren Exploit für Apples A12- und A13-Chips veröffentlicht. Der Bug sitzt in der Hardware-ROM und betrifft Millionen iPhones weltweit.

CISA stuft CVE-2026-20253 als kritisch ein und meldet aktive Exploits. Bundesbehörden haben nur drei Tage Zeit zu patchen.
Autonome KI-Agenten ohne zentrale Kontrolle greifen auf Unternehmensdaten zu. Sicherheitsteams können oft nicht nachvollziehen, wer sie autorisierte.

Russian-speaking Hacker haben Admin-Zugangsdaten von 74.000 Fortinet-Firewalls weltweit geleakt. Supply-Chain-Attacken auf WordPress verstärken den Druck auf Mittelstände.

Estland wird zum ersten Land mit eindeutigen ID-Nummern für autonome KI-Agenten. Parallel entstehen technische Kontrollplattformen für Enterprise-Deployments.

Massiver Credential-Harvesting-Angriff auf Fortinet-Firewalls weltweit. Gleichzeitig entwickelt die Gentlemen-RaaS-Gang eigene EDR-Killer für 400+ Security-Prozesse.

Mindestens 15 manipulierte IDE-Plugins exfiltrieren OpenAI-, DeepSeek- und Claude-Keys. Parallel: 144 npm-Pakete gehackt, Entwickler-Endpoints im Visier.

Frontier-AI-Labs lassen KI-Agenten mit minimaler menschlicher Überwachung Code schreiben und ausführen. Sicherheitsforscher warnen vor neuen Angriffsmustern.

Startup-Finanzierungen und neue Plattformen zeigen: Tool-nutzende KI-Agenten sind zur Sicherheitsbedrohung geworden. Kontrollmechanismen werden Standard.

Forscher zeigen: KI-Agenten senken die Einstiegsbarriere für Cyberangriffe dramatisch. Ein Angreifer mit minimalen Skills kompromittierte 14 Unternehmen — gleichzeitig offenbaren sich kritische Lücken in etablierten LLM-Plattformen.

Attackers haben über 30.000 Fortinet-Firewalls kompromittiert und Credentials gesammelt. Drei FortiSandbox-CVEs werden aktiv ausgenutzt.

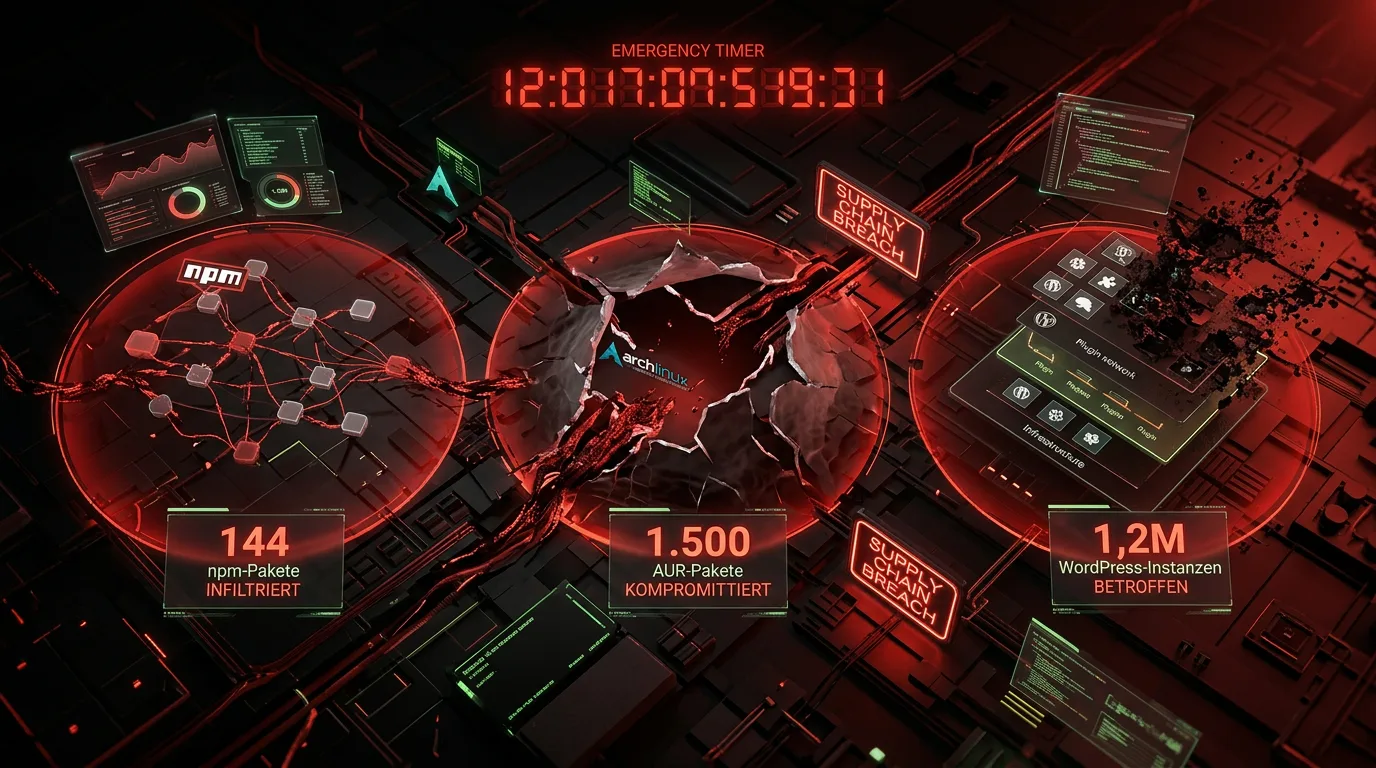
Drei massive Lieferkettenattacken treffen gleichzeitig Open-Source-Ökosysteme: npm-Namespace kompromittiert, Arch Linux unter Druck, WordPress-Plugins mit Backdoors.

Eine China-verknüpfte Spionagegruppe infiltrierte nordamerikanische Forschungsnetzwerke über REDCap-Server und stahl ein Jahr lang unentdeckt medizinische und Verteidigungsforschungsdaten.

Palo Alto, Oracle PeopleSoft und Check Point melden aktive Ausnutzung kritischer Sicherheitslücken. ShinyHunters und unbekannte Akteure greifen gezielt an.

Nach Sicherheitsbedenken ordnet die US-Regierung die sofortige Abschaltung von Anthropics leistungsfähigsten KI-Modellen an. Anthropic akzeptiert, kritisiert aber die Maßnahme scharf.

Anthropic nimmt seine leistungsstärksten KI-Modelle Fable 5 und Mythos 5 offline, nachdem die US-Regierung eine Deaktivierung angeordnet hat. Grund: potenzielle Sicherheitsbedenken wegen eines gemeldeten Jailbreaks.

Unkontrollierte KI-Agenten in Unternehmen werden zur Sicherheitsbedrohung. Neue Angriffsvektoren und fehlende Überwachung gefährden Daten und Compliance.

US-Handelsbehörde zieht Anthropics stärkste Modelle vom Markt. Grund: potenzieller Jailbreak als nationale Sicherheitsbedrohung. Anthropic widerspricht vehement.

Angreifer haben über 400 Pakete im Arch User Repository übernommen und deren Build-Skripte mit Infostealer und eBPF-Rootkit verseucht.

Kritische Schwachstellenketten in populären Self-Hosted-AI-Frameworks ermöglichen Remote Code Execution. Patches verfügbar, aber Produktivumgebungen bleiben gefährdet.

Prompt-Injection, Trigger-Leakage und Supply-Chain-Attacks treffen agentenbasierte KI-Systeme. Chrome warnt vor WebMCP-Hijacking, OpenClaw zeigt kritische Code-Execution-Lücken.

CVE-2026-5027 ermöglicht unauthentifizierten Angreifern Remote Code Execution auf Langflow-Instanzen. Aktive Exploits in der Wildnis bestätigt.

GitHub deaktiviert in npm v12 Installationsskripte standardmäßig. Der Schritt soll Supply-Chain-Angriffe blockieren.

Anthropic veröffentlicht Claude Fable 5 mit strikten Sicherheits-Guardrails, während neue Jailbreak-Forschung zeigt: Jede KI-Schutzmaßnahme lässt sich mit den richtigen Prompts brechen.
Landgericht München spricht Google direkt verantwortlich für fehlerhafte KI-Übersichten. Klassischer Plattform-Schutz fällt weg.
Deutsches Gericht verurteilt Google zu Schadensersatz für KI-Halluzinationen. Parallel zwingt EU-Kommission Meta, WhatsApp für Konkurrenz-KI zu öffnen.
Microsoft schließt Rekordanzahl von 206 Sicherheitslücken. Drei Zero-Days bereits öffentlich, RoguePlanet-Exploit betroffen.

Sicherheitsforscher leakt Exploit für neue Defender-Lücke. RoguePlanet ermöglicht Angreifern Systemrechte unter Windows.

Selbstverpropagierender Wurm kompromittiert 73 Microsoft-Repos und 19 wissenschaftliche PyPI-Pakete. Credential-Stealer zielt auf Entwickler-Secrets ab.

Anthropics Mythos Preview kann Exploits für neu offenbarte Schwachstellen in Stunden statt Wochen entwickeln. Parallel häufen sich aktive Zero-Day-Angriffe auf Enterprise-Software.

Google patcht die fünfte Chrome-Sicherheitslücke des Jahres, die aktiv ausgenutzt wird. Parallel zeigt sich eine kritische VPN-Schwachstelle bei Check Point unter Angriff.

Google Colab CLI, GitHub Copilot App und Syll: Open-Source-Agenten verlassen die Cloud. Lokale Automation und Multi-Surface-Execution werden Standard.

Shai-Hulud-Attacke kompromittiert wissenschaftliche Python-Pakete massiv. Gleichzeitig werden 73 Microsoft-Projekte durch Malware befallen — Supply-Chain-Bedrohung wächst.

Meta bestätigt: Angreifer haben über 20.000 Instagram-Konten mittels Exploit im KI-gestützten Support-System übernommen. Behörden wurden informiert.

Dashlane meldet 20 geklaute Passwort-Vaults nach Brute-Force. Meta bestätigt 20.000 gehackte Instagram-Accounts via KI-Support-Tool-Missbrauch.

Ein selbstreproduzierender KI-gestützter Wurm hat 73 Microsoft-Repositories befallen. Anders als klassische Malware entwickelt er für jedes Ziel individuelle Angriffsstrategien.

OpenAI rollt Lockdown Mode aus — eine neue Schutzfunktion für ChatGPT, die Datenexfiltration durch Prompt-Injection-Angriffe erschweren soll.

Self-replizierende Miasma-Malware befällt 73 Microsoft-Repos und über 50 npm-Pakete. GitHub.dev-Lücke ermöglicht Token-Diebstahl.

Anthropic demonstriert Claude als Chemie-Assistent für reale Molekülanalyse. Forscher nutzen KI bereits zur Antibiotikaentdeckung – mit messbaren Ergebnissen.

Adaptive AI-Worms und die chinesische Cybercrime-Gruppe TA4922 erweitern Angriffe auf Deutschland, Großbritannien und Italien. Sicherheitsinfrastruktur wird zum kritischen Faktor.

Innerhalb weniger Tage zeigen sich massive Sicherheitslücken in KI-Systemen: Meta-Support-Agenten werden gehackt, Google Gemini lässt sich über Nachrichten hijacken, Claude Code über GitHub ausgenutzt.