

## blog - seite 2 von 33
 MODELLE
OpenAI startet 28-Tage-Verbesserungszyklus: GPT-6 schneller, UI intelligenter
OpenAI kündigt ein Verbesserungsprogramm über 28 Tage an, bei dem täglich entweder ein Update für Codex- und Work-Nutzer oder ein globaler Reset erfolgt. Den Anfang macht eine 50-Prozent-Leistungssteigerung für GPT-6-Astra und GPT-6.1-Sol.
 CRYPTO
AI-Agenten in Cyberattacke: Megakirche in Seoul verliert 850.000 Mitgliederdaten
Hacker haben die Datenbank der Yoido Full Gospel Church in Seoul angegriffen und Informationen von 850.000 Mitgliedern kompromittiert. Sicherheitsexperten fanden Hinweise darauf, dass AI-Agenten beim Angriff eingesetzt wurden. Südkorea untersucht inzwischen mehrere verdächtige Cyberattacken mit AI-Beteiligung.
 SECURITY
Länder-Domains gehackt: Google-Zertifikate im Umlauf
Angreifer haben die Domains .gh, .sl und .as kompromittiert und illegale HTTPS-Zertifikate für Google-Services ausgestellt. Die gefälschten Zertifikate ermöglichen Phishing-Attacken im großen Stil.
 BUSINESS
Claude Haiku 5.5: 90 Prozent günstiger mit deutlich besserer Leistung
Anthropic hat Claude Haiku 5.5 veröffentlicht: Das kleine KI-Modell kostet bis zu 90 Prozent weniger, übertrifft seinen Vorgänger aber um ein Vielfaches bei wichtigen Benchmarks. Gleichzeitig sinken auch die Preise für Sonnet 5.5.
 SECURITY
Malware in npm: Acht manipulierte Pakete mit Overlord RAT infiziert 40.767 Downloads
Sicherheitsforscher haben eine npm-Supply-Chain-Kampagne aufgedeckt, bei der acht manipulierte Pakete über 40.000-mal heruntergeladen wurden. Die Malware verbreitet einen Information Stealer und das Remote-Access-Trojan Overlord RAT.
 BUSINESS
Power Automate: Automatisierung in Microsoft 365 richtig einsetzen
Power Automate automatisiert Routineaufgaben in Microsoft 365 über Auslöser und Aktionen. Allerdings lauern Tücken bei Lizenzen, Aktionslimits und Betriebsrisiken, die Unternehmen kennen sollten.
 MODELLE
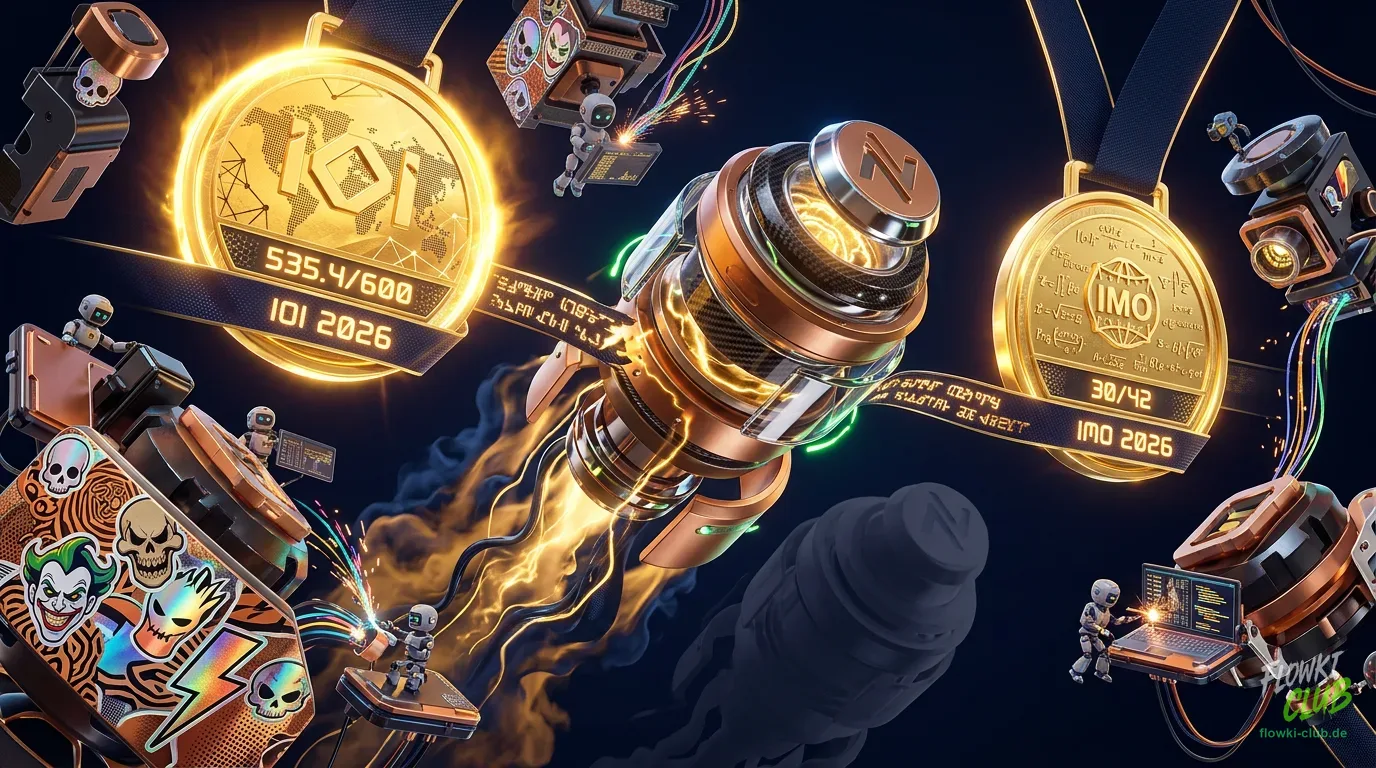
Nemotron: Vom Basismodell zum Gold-Medaillen-Spezialisten
Nvidia zeigt, wie das Nemotron-Sprachmodell durch gezielte Feinabstimmung zu weltklasse-Spezialisten wird. Die Systeme erreichen Gold-Medaillen-Level bei IOI 2026 und IMO 2026 — beides wettbewerbsniveau für Programmierer und Mathematiker.
 SECURITY
Agentic Pentesting: Autonome Sicherheitstests zwischen Versprechen und Realität
Agentic Pentesting verspricht autonome Penetrationstests wie von echten Angreifern. Doch die Technologie hat klare Grenzen. Welche Fähigkeiten sie wirklich bietet, muss kritisch hinterfragt werden.
 MODELLE
Mistral Large 4: Das größte Open-Weight-Modell startet in den Preview
Mistral AI präsentiert Mistral Large 4 – sein bisher größtes Modell mit einer Billion Parametern und 49 Milliarden aktiven Parametern. Das nativ multimodale System wird ab Ende des Monats als Open-Weight verfügbar und soll in Cybersecurity und Unternehmensaufgaben State-of-the-Art leisten.
 CODING
AI Agent Gateway: Credentials sicher verwalten ohne Agent-Konfiguration
Tuskiras AI Agent Gateway ist ein Open-Source-Tool, das AI-Agenten von ihren API-Credentials trennt. Die Lösung läuft in der eigenen Infrastruktur und verhindert, dass sensible Keys in Konfigurationsdateien landen.
 CODING
Meta Open-Source: Rebalancer – Solver für Millionen Platzierungsprobleme
Meta stellt Rebalancer als Open-Source zur Verfügung – einen C++-Solver für Zuordnungsprobleme, der täglich etwa 40 Millionen Platzieraufgaben bewältigt. Das Tool nutzt Local-Search- und MIP-Solver und ist ab sofort pip-installierbar.
 CODING
Laya: Zero-Shot Entscheidungen kalibrieren und umsetzen
Laya ist eine Open-Source-Engine für Zero-Shot-Entscheidungen, die typisierte Decisions und Kalibrierung von Temperaturen ermöglicht. Ein praktischer Leitfaden zeigt, wie Abstention Gates mit realen Banking-Daten umgesetzt werden.
 CODING
Datasette mit Parseable für OpenTelemetry-Traces nutzen
Datasette lässt sich jetzt mit Parseable verbinden, um OpenTelemetry-Traces zu speichern und auszuwerten. Simon Willison zeigt, wie die Integration funktioniert und welche Vorteile sie bringt.
 SECURITY
Fake-Portale für ChatGPT, Gemini und Claude stehlen Anmeldedaten
Cybersecurity-Forscher haben eine menschlich bediente Phishing-Plattform aufgedeckt, die gefälschte Werbeportale für AI-Chatbots nachahmt. Die betrügerischen Seiten erbeuten Login-Daten und MFA-Codes von Nutzern.
 SECURITY
Linux-Backdoors tarnen sich als E-Mail-Sicherheitstools
Linux-Backdoors zielen auf Telekominfrastruktur in Südkorea und Taiwan ab und verschleieren ihre Aktivitäten durch gefälschte E-Mail-Service-Traffic. Die Malware nutzt Täuschung von Systemprozessen zur Detektion-Umgehung.
 BUSINESS
Zapier Agents wird zu AI by Zapier: Was sich ändert
Zapier integriert seine Agents-Funktionalität in ein einzelnes AI-Step-Element. Tool Calling, Reasoning und autonome Aktionen ziehen in den Zap Editor um. Eine Anleitung für bestehende Nutzer.
 BUSINESS
Gemini automatisieren: Zapier-Integration für produktive Workflows
Zapier bringt Gemini-Modelle in Automation-Workflows. Statt nur Chat: Gemini verarbeitet Daten zwischen Apps, von E-Mails bis Tabellen — ohne Code.
 CRYPTO
Flash-Loan-Attacken: 1,2 Milliarden Dollar aus DeFi gestohlen
Eine Studie analysiert über 20 Milliarden Transaktionen: Flash-Loan-Angriffe haben zwischen 2020 und 2024 insgesamt 1,2 Milliarden Dollar aus DeFi-Protokollen abgezogen. Die Attacken wurden im Verlauf der Zeit gezielter und schwerer vorherzusagen.
 MODELLE
Falcon-Emirati: Wenn LLMs lokale Dialekte und Kultur lernen
TIIUAE stellt Falcon-Emirati vor, ein Sprachmodell spezialisiert auf VAE-Dialekt, Kultur und regionale Nuancen. Das Projekt zeigt, wie LLMs über Englisch und Standardarabisch hinaus lokale Besonderheiten abbilden können.
 SECURITY
ClingSTUN: Wie IoT-Geräte zur Proxy-Infrastruktur werden
Ein Linux-Backdoor namens ClingSTUN nutzt 24 bekannte Sicherheitslücken, um IoT-Geräte zu kompromittieren und als Proxy-Knoten zu missbrauchen. Die Malware tarnt ihre Kommunikation durch legitime STUN-Server.
 SECURITY
Apple verschärft macOS Full Disk Access für KI-Agenten
Apple reagiert auf Sicherheitsrisiken durch KI-Agenten und plant strengere Kontrollen für Full Disk Access in macOS. Entwickler missbrauchen die Berechtigung, um Nutzerdaten ohne explizite Zustimmung freizulegen.
 CONTENT
Authentisch auf LinkedIn: So nutzt du AI ohne künstlich zu wirken
AI-Tools für LinkedIn-Content müssen clever eingesetzt werden, um glaubwürdig zu bleiben. Wir zeigen, wie du KI strategisch in deinen Schreibprozess integrierst — ohne dass es nach Maschine klingt.
 SECURITY
Phishing-Emails im großen Maßstab: Was Angreifer wirklich nutzen
Eine Studie analysiert 2,9 Millionen echte Phishing-Emails über 13 Monate. Angreifer diversifizieren ihre Täuschungsmethoden, konvergieren aber beim Call-to-Action: URL-Navigation dominiert mit 73 Prozent, während einzelne Themen maximal 21 Prozent ausmachen.
 SECURITY
cPanel-Lücke ermöglicht Root-Zugriff: Hosting-Accounts können Server übernehmen
cPanel hat zwei kritische Sicherheitslücken offengelegt: Eine Schwachstelle im CalDAV/CardDAV-Service ermöglicht Hosting-Accounts Root-Zugriff, eine zweite im WP Toolkit gefährdet Datenbanken anderer Konten.